
Wat zijn security headers en waarom heeft je website ze nodig?


Je website kan een geldig SSL-certificaat hebben en volledig via HTTPS werken, maar dat betekent niet dat alle mogelijke beveiligingsmaatregelen automatisch goed zijn ingesteld.
Een extra beveiligingslaag wordt gevormd door HTTP security headers. Daarmee kan een webserver aan de browser instructies meegeven over hoe bepaalde onderdelen van een website behandeld mogen worden.
Welke bronnen mogen scripts uitvoeren? Mag je website binnen een iframe op een andere website verschijnen? Moet een browser altijd HTTPS gebruiken? Hoeveel informatie wordt meegestuurd wanneer iemand een externe link volgt?
Security headers helpen dergelijke regels af te dwingen.
In dit artikel leggen we uit wat security headers zijn, welke headers belangrijk zijn en hoe je eenvoudig kunt controleren hoe jouw website ervoor staat.
Wat zijn HTTP security headers?
Wanneer je een webpagina opent, communiceert je browser met de server waarop de website staat.
Tijdens die communicatie worden zogenaamde HTTP headers meegestuurd. Die bevatten aanvullende informatie en instructies over de request of response.
Sommige van die headers hebben specifiek met beveiliging te maken.
Met een security header kan een server bijvoorbeeld aangeven dat een website alleen via HTTPS geopend mag worden of bepalen vanaf welke locaties scripts, afbeeldingen en andere bronnen geladen mogen worden.
Je ziet deze headers normaal niet op de website zelf. Ze worden op de achtergrond door de browser verwerkt.
De HTTP-documentatie van MDN bevat een uitgebreid overzicht van beschikbare headers en hun functies.
Waarom zijn security headers belangrijk?
Een moderne website bestaat zelden alleen uit HTML en CSS.
Er worden scripts uitgevoerd, lettertypes geladen, formulieren verwerkt, externe diensten gekoppeld en soms video’s, kaarten of andere content ingebed.
Dat creëert mogelijkheden, maar ook potentiële aanvalsvectoren.
Security headers kunnen browsers beperkingen opleggen en daarmee bepaalde risico’s verkleinen. Ze kunnen bijvoorbeeld helpen beschermen tegen cross-site scripting (XSS), clickjacking, MIME-type sniffing en ongewenst gebruik van browserfunctionaliteit.
Zie ze daarbij niet als een volledige beveiligingsoplossing.
Een WordPress-website met kwetsbare plugins wordt niet plots veilig omdat er vijf security headers zijn ingesteld. Updates, sterke authenticatie, correcte rechten, veilige code, back-ups, hosting en andere beveiligingsmaatregelen blijven belangrijk.
Security headers zijn één beveiligingslaag binnen een groter geheel.
Welke security headers zijn belangrijk?
Er bestaan verschillende HTTP headers die een rol kunnen spelen bij websitebeveiliging. Welke configuratie geschikt is, hangt af van de website.
Een aantal headers kom je bijzonder vaak tegen.
Content-Security-Policy (CSP)
Een Content Security Policy bepaalt welke bronnen een browser voor een pagina mag laden.
Je kunt bijvoorbeeld vastleggen vanaf welke domeinen JavaScript, CSS, afbeeldingen, lettertypes of frames toegestaan zijn.
Dat maakt CSP een krachtige extra verdedigingslaag tegen onder andere cross-site scripting (XSS).
Stel dat een website normaal alleen JavaScript vanaf het eigen domein en een aantal vertrouwde externe diensten nodig heeft. Met een goede CSP kun je voorkomen dat de browser zomaar scripts vanaf willekeurige andere locaties uitvoert.
Maar juist doordat CSP zoveel kan beperken, vraagt deze header extra aandacht.
Een te strenge configuratie kan legitieme onderdelen van je website blokkeren: formulieren, video’s, tracking, externe lettertypes of andere integraties kunnen plots niet meer functioneren.
Daarom moet een Content Security Policy afgestemd en getest worden op de website waarop hij wordt toegepast.
Wie technisch verder wil lezen, vindt een uitgebreide uitleg in de Content Security Policy-documentatie van MDN.
Strict-Transport-Security (HSTS)
HTTP Strict Transport Security, meestal afgekort tot HSTS, vertelt een browser dat een website uitsluitend via een beveiligde HTTPS-verbinding benaderd moet worden.
Wanneer HSTS actief is, zal de browser toekomstige verbindingen met die website via HTTPS laten verlopen binnen de ingestelde periode.
Dat biedt extra bescherming tegen situaties waarin een bezoeker onbedoeld via een onbeveiligde HTTP-verbinding verbinding probeert te maken.
HSTS moet wel zorgvuldig worden ingesteld. Een verkeerde configuratie kan problemen veroorzaken, zeker wanneer subdomeinen worden meegenomen.
X-Content-Type-Options
Met X-Content-Type-Options kun je voorkomen dat browsers zelf proberen te raden welk type bestand ze ontvangen.
De gebruikelijke instelling is:
X-Content-Type-Options: nosniff
Daarmee wordt de browser opgedragen het opgegeven Content-Type te respecteren in plaats van via zogenaamde MIME sniffing een ander bestandstype te veronderstellen.
Het is een relatief eenvoudige header die een specifieke categorie ongewenst browsergedrag beperkt.
X-Frame-Options
Met X-Frame-Options kun je bepalen of je pagina binnen een frame op een andere pagina mag worden weergegeven.
Dat kan helpen beschermen tegen clickjacking.
Bij clickjacking wordt een pagina bijvoorbeeld onzichtbaar of misleidend over andere content geplaatst, waardoor iemand denkt op een onschuldige knop te klikken terwijl hij in werkelijkheid interactie heeft met een andere website.
Voor moderne websites kan framing ook via de frame-ancestors-directive van Content Security Policy geregeld worden. Welke aanpak geschikt is, hangt af van de gewenste browserondersteuning en configuratie.
Referrer-Policy
Wanneer iemand via een link van jouw website naar een andere pagina gaat, kan de browser informatie meesturen over de pagina waar die bezoeker vandaan kwam.
Referrer-Policy bepaalt hoeveel van die informatie wordt gedeeld.
Je kunt bijvoorbeeld instellen dat bij verzoeken naar een andere website alleen de oorsprong wordt meegestuurd in plaats van de volledige URL.
Dat kan relevant zijn voor privacy en voorkomen dat onnodig veel informatie uit URL’s met externe websites wordt gedeeld.
MDN beschrijft de verschillende mogelijkheden in de documentatie over Referrer-Policy.
Permissions-Policy
Met Permissions-Policy kun je bepalen welke browserfunctionaliteit een website of ingebedde content mag gebruiken.
Denk bijvoorbeeld aan toegang tot de camera, microfoon of geolocatie.
Een website die bepaalde functionaliteit helemaal niet nodig heeft, kan via deze header beperkingen opleggen.
Niet alle onderdelen van Permissions Policy hebben in iedere browser dezelfde ondersteuning. Controleer daarom de actuele browsercompatibiliteit voordat je een uitgebreide policy implementeert.
En wat met X-XSS-Protection?
Wie oudere artikels over security headers leest, komt vaak nog X-XSS-Protection tegen.
Deze header werd vroeger gebruikt om ingebouwde XSS-filters van browsers te activeren.
Vandaag is hij grotendeels achterhaald.
Moderne browsers vertrouwen niet meer op deze oude XSS-filtering en de header is deprecated. Een goed ingestelde Content Security Policy is tegenwoordig een veel relevantere beveiligingsmaatregel tegen XSS.
Dit is meteen een goede reden om security headers niet één keer in te stellen en vervolgens jarenlang te vergeten. Webstandaarden en browsers evolueren.
Security headers zijn geen kwestie van zoveel mogelijk vinkjes verzamelen
Het is verleidelijk om een securitytest uit te voeren en vervolgens iedere ontbrekende header toe te voegen totdat de website een perfecte score behaalt.
Zo eenvoudig is het niet.
Een header moet passen bij de website.
Vooral een Content Security Policy kan functionaliteit blokkeren wanneer hij zonder voldoende kennis wordt toegevoegd. Denk aan externe scripts, Google Fonts, YouTube-video’s, formulieren, Google Maps, analytics of andere diensten die een website gebruikt.
Ook bij HSTS kunnen verkeerde instellingen gevolgen hebben wanneer bijvoorbeeld subdomeinen nog niet volledig via HTTPS functioneren.
Een hogere testscore is dus niet automatisch hetzelfde als een beter beveiligde website.
De configuratie moet technisch correct zijn én passen bij de functionaliteit van de site.
Hoe controleer je de security headers van je website?
Je hoeft niet zelf in de serverconfiguratie te duiken om eerst te controleren welke headers momenteel aanwezig zijn.
Daarvoor bestaan online testtools.
Een tool die we hiervoor gebruiken is Probely Security Headers.
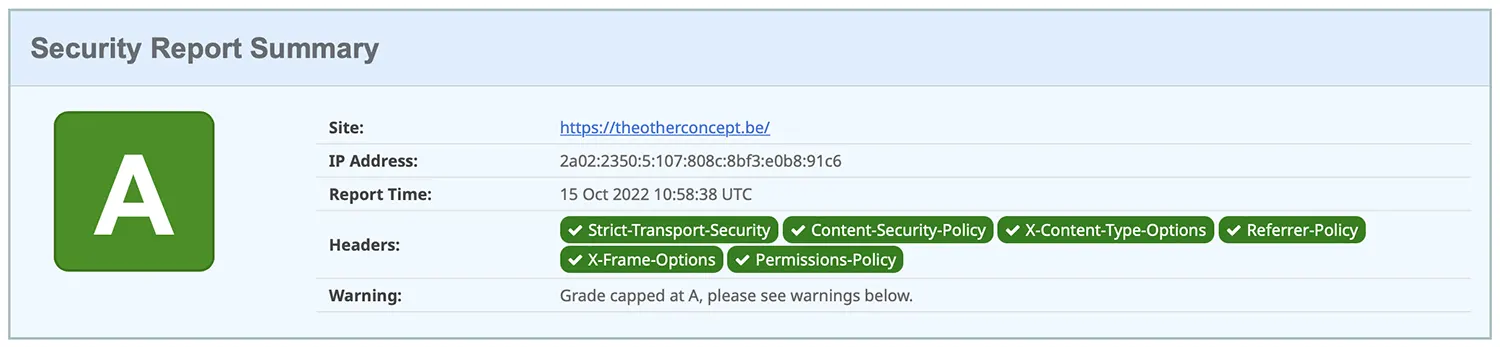
Je voert je domeinnaam in en de test controleert welke relevante HTTP security headers aanwezig zijn en hoe de configuratie wordt beoordeeld.
Zo krijg je snel een eerste indicatie van mogelijke verbeterpunten.
Belangrijk: beschouw zo’n score als een diagnostisch hulpmiddel, niet als een certificaat dat je website veilig of onveilig verklaart.
Een website kan uitstekend scoren op security headers en elders kwetsbaarheden bevatten. Omgekeerd kan een ontbrekende header in een bepaalde technische context minder ernstig zijn dan de score doet vermoeden.
Mijn website scoort slecht. Wat nu?
Een lage score betekent vooral dat je moet bekijken welke headers ontbreken en waarom.
Sommige verbeteringen zijn relatief eenvoudig. Andere, zoals een goede Content Security Policy, vragen eerst een inventarisatie van de bronnen en externe diensten die je website gebruikt.
Voeg daarom niet zomaar een configuratie toe die je op een forum, in ChatGPT of op een andere website vindt.
Twee WordPress-websites kunnen visueel vergelijkbaar zijn en toch totaal verschillende scripts, plugins en externe diensten laden.
Test wijzigingen bovendien op verschillende pagina’s en functies. Controleer bijvoorbeeld formulieren, video’s, kaarten, cookiebeheer, analytics, betaalfunctionaliteit en andere externe integraties.
Kan The Other Concept helpen met security headers?
Ja. Zie je na een security header-test ontbrekende headers of weet je niet welke instellingen geschikt zijn voor jouw website, dan kunnen we de huidige configuratie controleren en de relevante security headers correct implementeren.
Daarbij kijken we niet alleen naar de score van een testtool, maar ook naar de website zelf en de functionaliteit die behouden moet blijven.
Vooral bij Content Security Policy is dat belangrijk: een strengere beveiliging heeft weinig waarde wanneer daardoor formulieren, externe scripts of andere noodzakelijke onderdelen niet meer functioneren.
Wil je weten hoe jouw website ervoor staat? Neem contact op met The Other Concept, dan bekijken we welke verbeteringen relevant zijn.
Hebben security headers invloed op SEO?
Security headers zijn in de eerste plaats een beveiligingsmaatregel, geen SEO-truc.
Je moet ze dus niet toevoegen omdat je verwacht dat een extra header rechtstreeks een hogere positie in Google oplevert.
Toch raken techniek, veiligheid en gebruikservaring elkaar.
HTTPS is bijvoorbeeld al jarenlang de standaard voor moderne websites. Een technisch gezonde website verkleint bovendien de kans op beveiligingsproblemen die de beschikbaarheid of betrouwbaarheid van een site kunnen aantasten.
Security headers passen daarom binnen goed technisch websitebeheer, maar behandel ze niet als een afzonderlijke SEO-rankingfactor.
Security headers zijn één onderdeel van een gezonde website
Websitebeveiliging bestaat uit verschillende lagen.
Security headers voegen daar een nuttige laag aan toe door browsers expliciete instructies te geven over wat wel en niet toegestaan is.
Vooral Content Security Policy, HSTS, X-Content-Type-Options, Referrer-Policy en maatregelen tegen ongewenst framen kunnen afhankelijk van de website relevant zijn.
Maar de juiste configuratie is belangrijker dan simpelweg zoveel mogelijk headers toevoegen.
Test daarom eerst wat momenteel ingesteld is, onderzoek welke verbeteringen relevant zijn en controleer na iedere wijziging of de website nog volledig functioneert.
Technische kwaliteit stopt bovendien niet bij beveiliging. Ook snelheid, toegankelijkheid en technische best practices spelen een rol. Met Google Lighthouse kun je verschillende van die aspecten controleren en mogelijke verbeterpunten ontdekken.
Een goede website is uiteindelijk niet alleen mooi of snel. Ook wat bezoekers niet zien, moet technisch goed in elkaar zitten.
Laatst aangepast: 23 september 2026.
Gerelateerde artikelen






Hoger scoren in Google: 12 SEO-principes die blijven werken
Hoger scoren in Google is zelden het gevolg van één slimme SEO-truc. Zoekmachines gebruiken veel verschillende signalen om te bepalen welke pagina het beste antwoord geeft op een zoekopdracht.
Daarom bestaat er ook geen universele checklist waarmee iedere website automatisch op nummer één terechtkomt.
Wat wél bestaat, zijn een aantal sterke SEO-principes. Zorg dat Google je website technisch kan begrijpen, maak content die aansluit bij wat mensen zoeken, bouw duidelijke verbanden tussen pagina’s en bied bezoekers een goede ervaring.
In dit artikel bekijken we 12 SEO-principes om hoger te scoren in Google die ook blijven werken wanneer zoekmachines en AI-zoekervaringen verder evolueren.
1. Begrijp eerst waar je doelgroep naar zoekt
SEO begint niet bij Google, maar bij de persoon achter een zoekopdracht.
Welke vragen heeft die persoon? Welke woorden gebruikt hij? Wil hij informatie verzamelen, mogelijkheden vergelijken of onmiddellijk een product of dienst vinden?
Dat noemen we de zoekintentie.
Een zoekopdracht zoals wat is een warmtepomp vraagt waarschijnlijk om een informatief antwoord. Bij warmtepomp installateur Antwerpen is de behoefte heel anders.
Je kunt technisch een perfecte pagina maken, maar wanneer die niet aansluit bij wat iemand zoekt, wordt het moeilijk om sterk te presteren.
Zoekwoordenonderzoek blijft daarom nuttig. Niet omdat je een bepaalde term twintig keer in een tekst moet verwerken, maar omdat zoekwoorden inzicht geven in de taal, vragen en behoeften van je doelgroep.
Gebruik daarbij echte zoekdata uit bijvoorbeeld Google Search Console, Keyword Planner of gespecialiseerde SEO-tools en combineer die met je eigen kennis van klanten.
SEO richt zich daarbij op de organische zoekresultaten. Wil je ook betalend zichtbaar worden bij relevante zoekopdrachten, dan kom je bij SEA terecht. Beide kunnen deel uitmaken van dezelfde zoekstrategie, maar werken fundamenteel anders. In SEO vs. SEA: wat is het verschil en wanneer kies je wat? leggen we het onderscheid uitgebreider uit.
2. Maak voor iedere belangrijke zoekintentie de juiste pagina
Wanneer je weet wat mensen zoeken, moet je bepalen welke pagina daar het beste antwoord op geeft.
Dat klinkt vanzelfsprekend, maar hier loopt het vaak mis.
Een bedrijf probeert bijvoorbeeld met zijn homepage te scoren voor tien verschillende diensten. Of drie artikels behandelen bijna exact dezelfde vraag en concurreren daardoor met elkaar.
Geef belangrijke onderwerpen voldoende ruimte.
Een webdesignbureau kan bijvoorbeeld afzonderlijke pagina’s hebben voor webdesign, grafisch ontwerp en SEO. Binnen het kennisgedeelte kunnen specifieke vragen vervolgens uitgebreider behandeld worden.
Dat creëert een website waarbij iedere pagina een duidelijke functie heeft.
Kijk daarom niet alleen naar afzonderlijke zoekwoorden, maar ook naar de relatie tussen onderwerpen. Verschillende zoektermen met dezelfde intentie hoeven niet noodzakelijk allemaal een eigen pagina te krijgen.
3. Schrijf content die daadwerkelijk iets toevoegt
Er staat ondertussen bijzonder veel content online.
Met generatieve AI is het bovendien eenvoudiger dan ooit geworden om in korte tijd grote hoeveelheden tekst te produceren. Daardoor wordt één vraag alleen maar belangrijker:
Waarom zou Google juist jouw pagina tonen?
Een artikel wordt niet waardevol omdat het 2.000 woorden telt. Het wordt waardevol wanneer iemand er informatie vindt die hem daadwerkelijk verder helpt en die niet zomaar uitwisselbaar is met wat tientallen andere websites al vertellen.
Gebruik daarom waar mogelijk eigen kennis, praktijkervaring, voorbeelden, cases, foto’s, onderzoek of inzichten. Daarmee geef je een pagina iets wat moeilijker te kopiëren of automatisch samen te vatten is.
Dat principe wordt ook buiten de klassieke zoekresultaten steeds belangrijker. Google legt bij Discover expliciet nadruk op originele en diepgaande content van bronnen met kennis van het onderwerp. In ons artikel over Google Discover leggen we uit hoe content, expertise en sterke visuele elementen je kansen op zichtbaarheid in die gepersonaliseerde feed kunnen vergroten.
Meer woorden betekenen daarbij niet automatisch meer waarde. Een kort maar uitstekend antwoord kan veel nuttiger zijn dan een kunstmatig lang artikel waarin dezelfde boodschap telkens opnieuw wordt verpakt.
AI kan prima als hulpmiddel worden gebruikt om bijvoorbeeld ideeën te structureren, zoekintenties te onderzoeken of bestaande content te analyseren. Maar massaal generieke pagina’s produceren puur om zoveel mogelijk zoekopdrachten af te dekken is geen duurzame strategie. Google beschouwt grootschalige productie van weinig originele content met als hoofddoel rankings manipuleren als scaled content abuse.
Wil je weten waar AI binnen SEO wél waarde kan toevoegen? In AI gebruiken voor SEO bekijken we twaalf praktische toepassingen.
4. Laat zien wie achter de informatie zit
Goede content gaat niet alleen over wat er staat, maar soms ook over wie de informatie publiceert.
Dat is vooral belangrijk bij onderwerpen waarbij expertise, ervaring of betrouwbaarheid een grote rol spelen.
Maak daarom duidelijk wie je bent, wat je bedrijf doet en waarom je over een bepaald onderwerp kunt spreken. Gebruik auteursinformatie wanneer dat relevant is en zorg dat bezoekers gemakkelijk meer over het bedrijf of de auteur kunnen vinden.
Google gebruikt binnen zijn Search Quality Rater Guidelines het concept E-E-A-T: Experience, Expertise, Authoritativeness en Trustworthiness.
E-E-A-T is geen afzonderlijke SEO-score die je kunt verhogen door ergens een auteursvakje toe te voegen. Het concept onderstreept vooral dat betrouwbaarheid en context rond content belangrijk kunnen zijn.
Een goede over ons-pagina speelt daar ook een rol in. Niet omdat Google je automatisch punten geeft voor zo’n pagina, maar omdat je bezoekers duidelijk maakt welke organisatie en mensen achter de website zitten.
5. Bouw een duidelijke websitestructuur
Een goede website voelt logisch aan.
Vanaf de homepage kun je belangrijke diensten of categorieën bereiken. Vanuit een dienstenpagina kun je relevante verdieping vinden. Vanuit een kennisartikel kun je verder naar gerelateerde onderwerpen.
Die structuur helpt bezoekers én zoekmachines.
Google ontdekt pagina’s onder andere door links te volgen. Een belangrijke pagina die diep verstopt zit en nauwelijks interne links ontvangt, geef je daardoor weinig context en zichtbaarheid binnen je eigen website.
Denk daarom in onderwerpen en relaties.
Welke pagina is het belangrijkste overzicht? Welke pagina’s verdiepen een onderdeel? Welke artikels ondersteunen een commerciële dienst?
Zo ontstaat geen verzameling losse URL’s, maar een inhoudelijk samenhangende website.
6. Gebruik interne links bewust
Interne links zijn een van de eenvoudigste SEO-middelen waar je zelf volledige controle over hebt.
Ze helpen bezoekers om relevante informatie te ontdekken en geven zoekmachines extra context over de relatie tussen pagina’s.
Link daarom wanneer het inhoudelijk logisch is.
Als we in dit artikel bijvoorbeeld spreken over technische websitekwaliteit, kunnen we verwijzen naar ons artikel over Google Lighthouse. Een artikel over ChatGPT kan doorlinken naar een praktische toepassing van AI voor SEO.
De anchor tekst mag daarbij beschrijven wat iemand na de klik kan verwachten.
Vermijd wel dat iedere alinea vol links staat. Een interne link moet iets toevoegen voor de lezer.
In ons artikel over interne links gaan we uitgebreider in op hoe je een sterke interne linkstructuur opbouwt.
7. Zorg dat je website technisch goed in elkaar zit
Zelfs uitstekende content kan gehinderd worden door technische problemen.
Een pagina moet bereikbaar zijn voor zoekmachines, correct geïndexeerd kunnen worden en duidelijk aangeven welke versie van een URL als hoofdversie geldt. In de SEO Starter Guide van Google vind je een goed overzicht van de basisprincipes waarmee je zoekmachines helpt je website te crawlen, indexeren en begrijpen.
Denk bijvoorbeeld aan:
- crawlbaarheid en indexeerbaarheid;
- correcte canonicals;
- een logische URL-structuur;
- goede redirects bij gewijzigde URL’s;
- een XML-sitemap;
- HTTPS;
- correcte HTTP-statuscodes.
Niet ieder technisch probleem heeft dezelfde impact.
Een waarschuwing in een SEO-tool betekent niet automatisch dat er een ernstig probleem is. Kijk daarom naar de context en naar wat zoekmachines daadwerkelijk kunnen crawlen en indexeren.
Technische SEO is uiteindelijk geen wedstrijd om honderd groene vinkjes te verzamelen. Het doel is ervoor zorgen dat zoekmachines zonder onnodige obstakels bij je belangrijke content kunnen komen en die correct kunnen interpreteren.
Kom je technische termen tegen die je niet kent? In onze SEO-woordenlijst leggen we de belangrijkste begrippen afzonderlijk uit.
8. Maak je website snel én prettig om te gebruiken
Snelheid is belangrijk, maar een goede gebruikerservaring bestaat uit meer dan een snelle laadtijd.
Google kijkt bij page experience naar verschillende aspecten, waaronder Core Web Vitals, veilige verbindingen, mobiele bruikbaarheid en storende interstitials. Google benadrukt daarbij dat website-eigenaars zich niet blind moeten focussen op één afzonderlijke metriek, maar op de totale ervaring.
Een snelle website waarop bezoekers niets kunnen vinden is geen goede website.
Hetzelfde geldt voor een visueel indrukwekkende website waarbij knoppen verspringen tijdens het laden of een popup de volledige inhoud bedekt.
Met Google Lighthouse kun je onder andere performance en verschillende technische kwaliteitsaspecten controleren.
Gebruik zo’n score vooral om problemen te ontdekken. Een perfecte score is geen doel op zichzelf.
9. Vergeet mobiele bezoekers niet
Een website die op een desktop goed werkt, kan op een smartphone compleet anders aanvoelen.
Navigatie, formulieren, knoppen, tabellen, afbeeldingen en interactieve onderdelen moeten ook op een klein scherm gemakkelijk bruikbaar blijven.
Test daarom niet alleen of een layout technisch schaalt.
Probeer de website daadwerkelijk te gebruiken.
Kun je gemakkelijk navigeren? Zijn knoppen groot genoeg? Kun je formulieren comfortabel invullen? Staat belangrijke informatie niet verstopt achter onhandige interacties?
Google gebruikt bovendien de mobiele versie van een website als basis voor indexering.
Een goede mobiele ervaring is daarom geen optionele extra meer.
In mobiele optimalisatie: waarom je website niet zonder kan bekijken we uitgebreider waar je bij mobiel webdesign op moet letten.
10. Bouw autoriteit op buiten je eigen website
Je kunt op je eigen website vertellen dat je geweldig bent. Interessanter wordt het wanneer andere betrouwbare bronnen naar je verwijzen.
Backlinks spelen daarom nog steeds een rol binnen SEO.
Maar kwaliteit is belangrijker dan simpelweg zoveel mogelijk links verzamelen.
Een relevante vermelding vanuit een vakorganisatie, nieuwsmedium, leverancier, klantcase of inhoudelijk gerelateerde website kan veel waardevoller zijn dan tientallen links vanaf willekeurige websites die uitsluitend bestaan om backlinks te verkopen.
Goede links ontstaan vaak doordat er iets bestaat waarnaar het logisch is om te verwijzen.
Dat kan een sterk kennisartikel zijn, maar ook origineel onderzoek, een tool, dataset, handleiding, case of andere nuttige bron.
Vermijd technieken waarbij links uitsluitend worden gekocht of geplaatst om rankings kunstmatig te manipuleren. Google’s spambeleid bevat specifieke regels rond link spam.
11. Verbeter wat al bestaat in plaats van alleen nieuwe content te publiceren
SEO-content heeft onderhoud nodig.
Een artikel dat drie jaar geleden uitstekend was, kan ondertussen verouderde statistieken, screenshots, links of adviezen bevatten.
Dat betekent niet dat je ieder jaar de publicatiedatum moet veranderen en verder niets hoeft te doen.
Bekijk bestaande pagina’s kritisch.
Klopt de informatie nog? Zijn er nieuwe ontwikkelingen? Kunnen voorbeelden beter? Zijn er inmiddels relevante interne links? Is de zoekintentie veranderd? Kan verouderde informatie verwijderd worden?
Een grondige update kan soms veel waardevoller zijn dan alweer een nieuw artikel publiceren.
Dat is precies wat we ook met onze eigen Kennis & Inzichten doen: oudere artikels worden opnieuw beoordeeld, herschreven waar nodig en aangevuld met actuele informatie. Vooral bij evergreen content is dat belangrijk: artikelen die jarenlang relevant kunnen blijven, maar daarom niet minder onderhoud verdienen.
Bij zo’n substantiële update is het logisch om naast de oorspronkelijke publicatiedatum ook een laatst gewijzigd-datum te gebruiken. Google ondersteunt daarvoor onder andere datePublished en dateModified binnen Article structured data.
12. Meet resultaten en blijf verbeteren
SEO is geen eenmalige taak.
Nadat je een pagina hebt gepubliceerd, begint een nieuwe fase: kijken wat er gebeurt.
Google Search Console kan bijvoorbeeld laten zien voor welke zoekopdrachten een pagina verschijnt, hoeveel vertoningen en klikken ze krijgt en hoe dat doorheen de tijd verandert.
Daaruit kunnen nieuwe vragen ontstaan.
Krijgt een pagina veel vertoningen maar weinig klikken? Verschijnt ze voor zoekopdrachten waarop de inhoud onvoldoende antwoord geeft? Groeit een bepaald onderwerp? Verliest een belangrijke pagina geleidelijk verkeer?
Combineer die informatie met gegevens over wat bezoekers op de website zelf doen.
Bij belangrijke pagina’s kun je vervolgens gericht experimenteren. Met A/B-testing kun je bijvoorbeeld onderzoeken of een specifieke aanpassing invloed heeft op het gedrag van bezoekers.
SEO stopt dus niet bij gevonden worden. Uiteindelijk wil je dat de juiste bezoeker ook iets aan je website heeft.
En wat verandert AI aan deze SEO-principes?
Meer dan vroeger komt een website niet alleen in aanmerking voor klassieke zoekresultaten.
Google toont AI Overviews en AI Mode en gebruikers kunnen ook via systemen zoals ChatGPT informatie en websites ontdekken.
Dat zorgt voor nieuwe termen zoals AEO en GEO en roept vragen op over optimaliseren voor generatieve AI.
Toch is het opvallend hoeveel van de basis hetzelfde blijft.
Google heeft in 2026 expliciet verduidelijkt dat zijn bestaande SEO-best practices relevant blijven voor generatieve AI-features. Er is geen speciale AI-schema markup nodig en ook een llms.txt-bestand levert volgens Google geen ranking- of zichtbaarheidsvoordeel op binnen Search.
Wat waarschijnlijk wél belangrijker wordt, is onderscheidende informatie.
Wanneer een pagina niets meer bevat dan een generieke samenvatting van informatie die overal beschikbaar is, wordt het moeilijker om uit te leggen waarom juist die bron waardevol is.
Eigen ervaring, cases, expertise, onderzoek en concrete voorbeelden worden daardoor alleen maar interessanter.
In wat ChatGPT betekent voor SEO en online vindbaarheid gaan we dieper in op die ontwikkeling.
Hoger scoren in Google begint niet bij Google
De twaalf principes hebben uiteindelijk veel met elkaar gemeen.
Ze proberen niet een algoritme te misleiden.
Ze zorgen ervoor dat een website technisch toegankelijk is, logisch opgebouwd wordt en relevante informatie aanbiedt aan de mensen voor wie die website bedoeld is.
Dat is minder spectaculair dan een geheime SEO-truc.
Maar het is ook veel duurzamer.
Zoekmachines veranderen voortdurend. Nieuwe AI-zoekervaringen verschijnen. Rankingfactoren worden aangepast en sommige technieken verliezen hun waarde.
Een website die technisch gezond, inhoudelijk sterk, betrouwbaar en nuttig is, heeft een veel stevigere basis om met die veranderingen mee te evolueren.
Hoger scoren in Google is daarom zelden het resultaat van één optimalisatie.
Het is het gevolg van tientallen goede keuzes die samen een betere website vormen.
Laatst aangepast: 27 september 2026.